فراسو خبر پایگاه خبری تحلیلی فراسو خبر

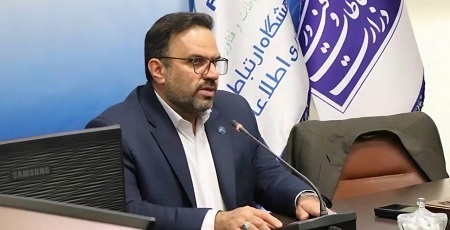
رئیس پژوهشگاه ارتباطات و فناوری اطلاعات از تدوین چارچوب ارزیابی امنیتی شبکه اپراتورهای سیار خبر داد و گفت: این چارچوب با هدف ایجاد تصویری یکپارچه، شاخصمحور و قابل مقایسه از وضعیت امنیت شبکههای موبایل و با در نظر گرفتن الزامات داخلی و استانداردهای بینالمللی طراحی شده است.
به گزارش فراسو به نقل از مرکز روابطعمومی و اطلاعرسانی وزارت ارتباطات و فناوری اطلاعات؛ نشست تخصصی بررسی چارچوب ارزیابی امنیتی شبکههای اپراتورهای سیار با حضور محمد حسین شیخی، رئیس پژوهشگاه ارتباطات و فناوری اطلاعات و جمعی از مدیران ارشد مرکز راهبردی افتا برگزار شد.
در این نشست، ابعاد و جزئیات چارچوب ارزیابی امنیتی شبکههای اپراتورهای سیار که توسط متخصصان حوزه امنیت سایبری پژوهشگاه ارتباطات و فناوری اطلاعات تدوین شده است، مورد بررسی قرار گرفت و درباره الزامات تکمیل و عملیاتیسازی آن بحث و تبادل نظر شد.
ارزیابی امنیت شبکههای سیار نیازمند نگاهی یکپارچه است
رئیس پژوهشگاه ارتباطات و فناوری اطلاعات در این نشست با تأکید بر جایگاه شبکههای اپراتورهای سیار به عنوان یکی از زیرساختهای حیاتی کشور، اظهار کرد: این شبکهها نقش مهمی در حفظ اعتماد عمومی و تداوم ارائه خدمات دیجیتال دارند و ارزیابی امنیت آنها باید تمامی اجزای زنجیره ارتباطی را دربرگیرد.
شیخی با اشاره به ماهیت انتها به انتهای شبکههای سیار افزود: این شبکهها از لایه دسترسی رادیویی تا هسته شبکه، سامانههای پشتیبانی و سرویسهای کاربری را شامل میشوند و از این رو، ارزیابی امنیت آنها مستلزم توجه همزمان به حوزههای مختلف فناوری ارتباطات و فناوری اطلاعات است.
وی ادامه داد: در این شبکهها، موضوعاتی همچون رادیو، سیگنالینگ و رومینگ در کنار فناوریهایی نظیر رایانش ابری، مجازیسازی و مراکز عملیات امنیت قرار دارند و همین موضوع، ضرورت استفاده از یک چارچوب جامع و یکپارچه برای ارزیابی امنیتی را افزایش میدهد.
پوشش امنیتی نسلهای مختلف شبکه در چارچوب جدید
رئیس پژوهشگاه ارتباطات و فناوری اطلاعات با اشاره به رویکردهای پیشین در ارزیابی امنیت شبکههای سیار گفت: در سالهای گذشته، ارزیابیهای امنیتی عمدتاً به صورت پراکنده و بر اساس نسلهای خاص ارتباطی انجام میشد که با وجود دستاوردهای قابل توجه، همزمان با توسعه فناوری و همزیستی نسلهای مختلف شبکه، نیاز به تصویری یکپارچه و قابل مقایسه از وضعیت امنیت اپراتورها بیش از پیش احساس شد.
شیخی افزود: چارچوب جدید با هدف پاسخ به این نیاز طراحی شده و طراحی، پیادهسازی و اثربخشی کنترلهای امنیتی را در نسلهای دوم، سوم، چهارم و پنجم شبکههای سیار، با رویکردی شاخصمحور و مبتنی بر شواهد ارزیابی میکند.
وی از پوشش حوزههای مختلف امنیتی در این چارچوب خبر داد و تصریح کرد: هسته شبکه، دسترسی رادیویی، رومینگ، هویت مشترکین، مدیریت کلید، امنیت داده، حریم خصوصی و مدیریت دسترسی از جمله حوزههای مهمی هستند که در این مدل مورد ارزیابی قرار میگیرند.
تمرکز بر اثربخشی کنترلهای امنیتی در میدان عمل
شیخی، یکی از مهمترین ویژگیهای چارچوب تدوینشده را تمرکز بر اثربخشی واقعی کنترلهای امنیتی دانست و گفت: در این مدل، صرفاً وجود یک سیاست، دستورالعمل یا پیکربندی امنیتی بررسی نمیشود، بلکه کارایی کنترلها از طریق آزمونهای واقعی و شواهد مستند مورد سنجش قرار میگیرد.
وی افزود: این چارچوب با بهرهگیری از الزامات و رویکردهای استانداردهای معتبر بینالمللی از جمله ISO 27001، GSMA، 3GPP و NIST و همچنین شاخصهای امنیتی افتا، امکان ارزیابی یکپارچه میزان انطباق اپراتورها با الزامات داخلی و بینالمللی را فراهم میکند.
رئیس پژوهشگاه ارتباطات و فناوری اطلاعات خاطرنشان کرد: استفاده از یک مدل مشترک و استاندارد میتواند به شناسایی دقیقتر شکافهای امنیتی، اولویتبندی اقدامات اصلاحی و هدفمندتر شدن سرمایهگذاریهای امنیتی در شبکههای اپراتوری کمک کند.
تعمیم چارچوب ارزیابی به اپراتورهای ثابت
وی در پایان با اشاره به نتایج راهبردی اجرای این چارچوب گفت: خروجی ارزیابیها میتواند مبنایی مستند برای تصمیمگیری مدیران و نهادهای حاکمیتی، شناسایی شکافهای امنیتی و اولویتبندی اقدامات اصلاحی باشد و زمینه ارتقای امنیت شبکههای اپراتورهای سیار در برابر تهدیدات سایبری را فراهم کند.
در ادامه این نشست نیز بر برگزاری جلسات تخصصی و منظم تا نهایی شدن چارچوب تأکید و مقرر شد مدلهای مشابه برای ارزیابی امنیتی اپراتورهای ثابت نیز تدوین و تعمیم داده شود.
همچنین مقرر شد پژوهشگاه ارتباطات و فناوری اطلاعات با هماهنگی کارشناسان مرکز راهبردی افتا، همکاری و تعامل لازم را برای تعمیق مدلهای ارائهشده و فراهم کردن الزامات عملیاتیسازی آنها ادامه دهد.